WIS901 4G网关FTP固件升级机制
这份文档详细介绍了 WIS901 4G网关 如何通过 FTP远程自动升级机制,满足欧盟 CRA(网络弹性法案) 与 EN 18031 标准的强制性安全要求 。
一、 核心法则:生命周期安全
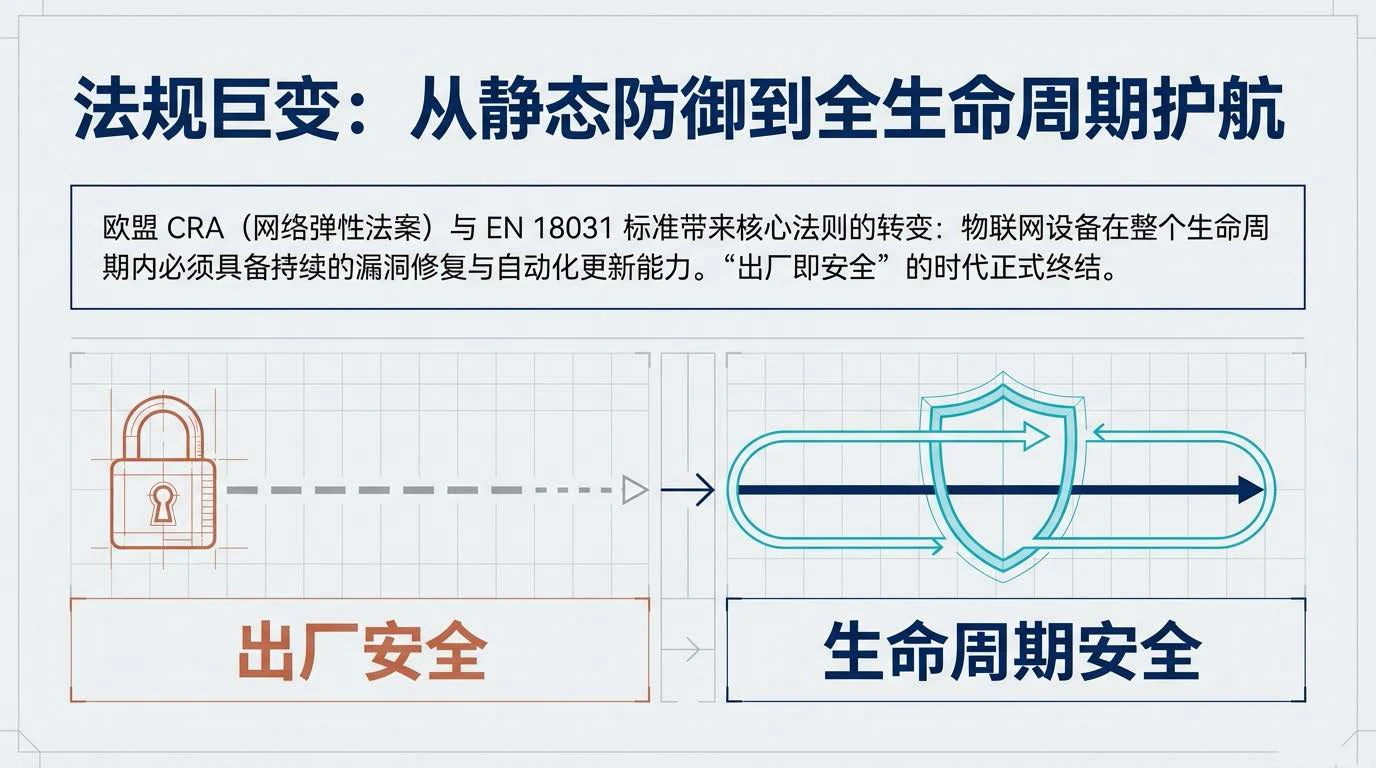
合规转型:物联网设备必须从传统的“出厂安全”转向“生命周期安全” 。
法规要求:CRA与EN 18031规定,设备在整个生命周期内必须具备持续的漏洞修复和自动化更新能力 。
行业痛点:传统人工现场刷机模式成本极高,且无法应对海量设备分布带来的违规退市风险 。
二、 自动化漏洞修复基石
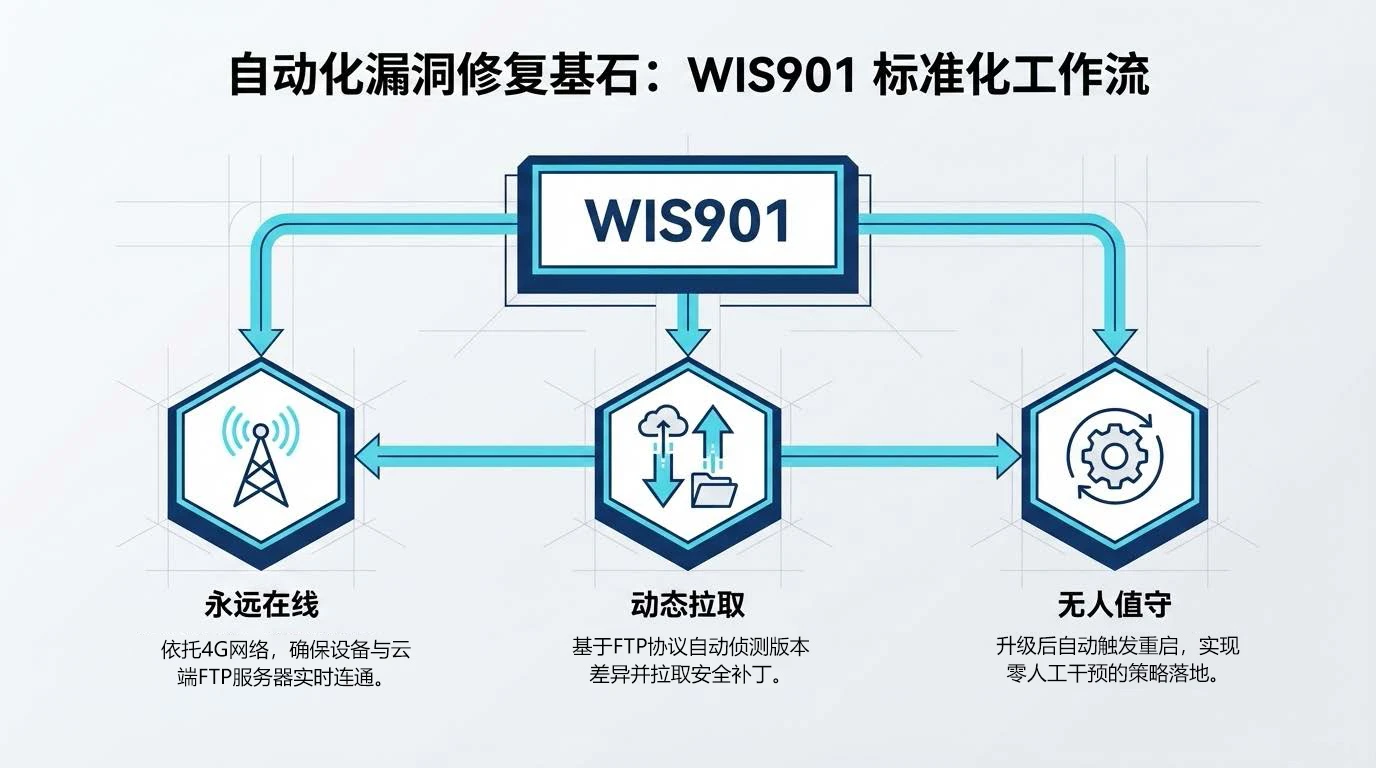
WIS901 将复杂的合规要求转化为标准化工作流,其三大支柱包括:
永远在线:依托4G网络,确保设备与云端FTP服务器实时连通 。
动态拉取:基于FTP协议自动侦测版本差异并拉取安全补丁 。
无人值守:升级后自动触发重启,实现零人工干预的策略落地 。
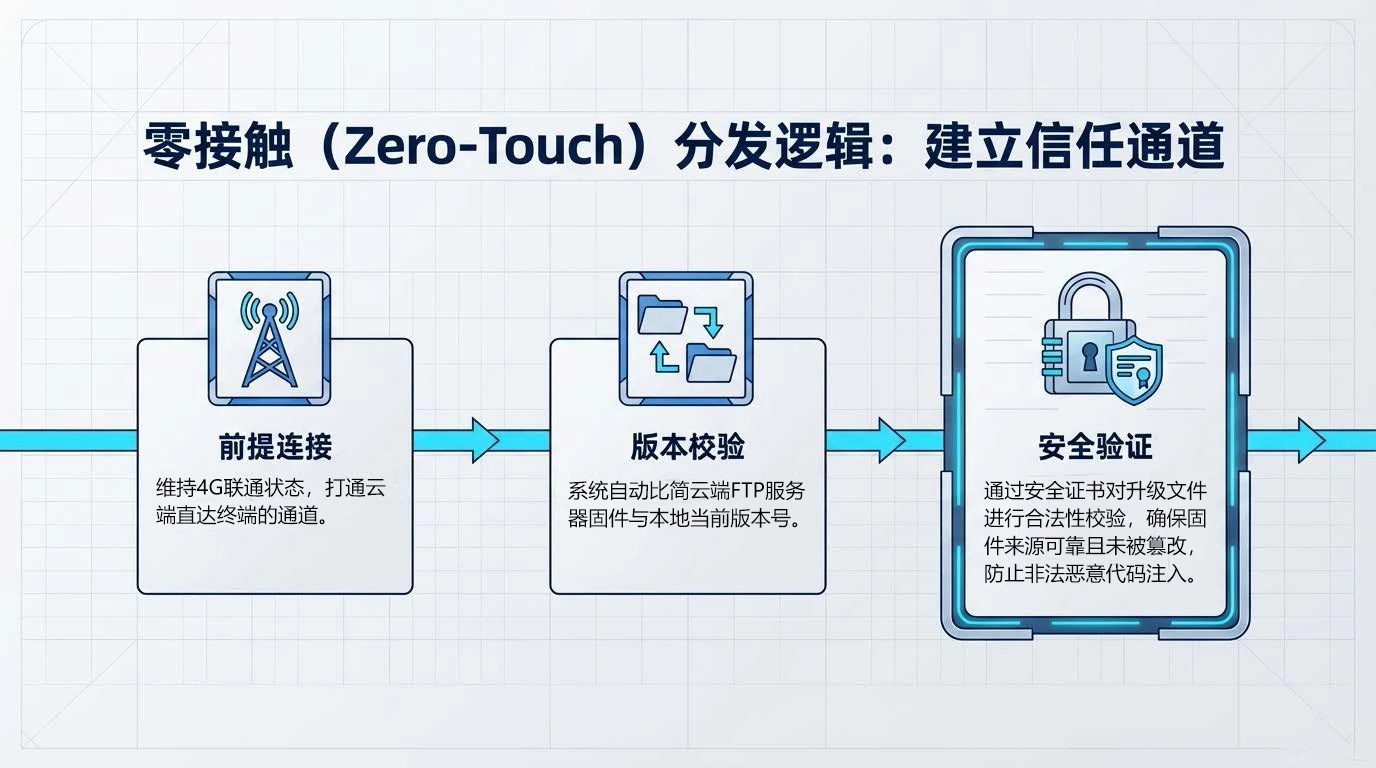
三、 零接触(Zero-Touch)固件分发逻辑
系统构建了一个闭环的自动化流程 :
前提连接:维持4G联通状态,打通云端直达终端的通道 。
版本校验:系统自动比对云端FTP服务器固件与本地当前版本号 。
安全验证:通过安全证书对升级文件进行合法性校验,确保固件来源可靠且未被篡改,防止非法恶意代码注入。
静默下载:检测到版本不一致时,自动触发下载最新固件 。
自动生效:写入完成后执行系统重启,使新安全策略瞬间接管 。
四、 FTP 双模执行引擎
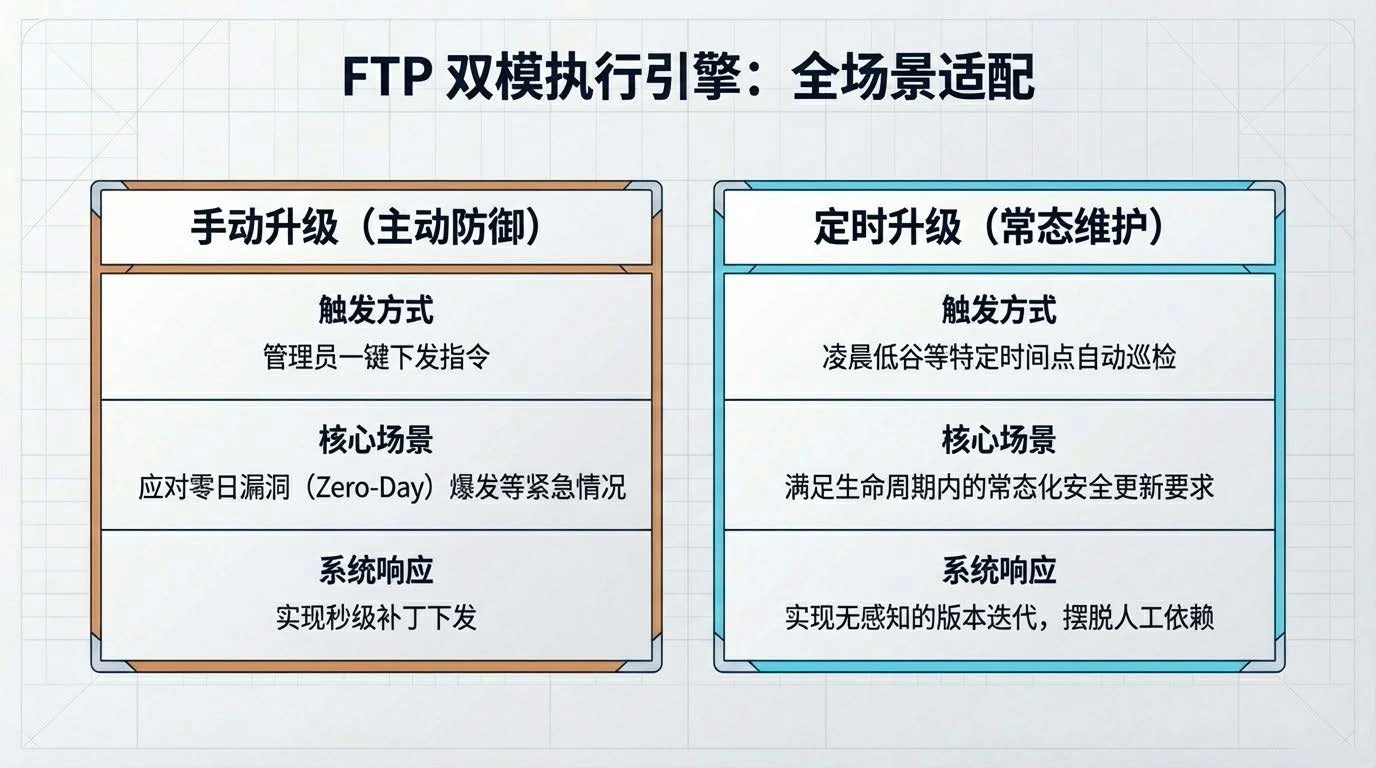
为了应对不同业务场景,WIS901 提供两种升级模式 :
手动升级(主动防御):管理员一键下发指令,用于应对 零日漏洞(Zero-Day) 爆发等紧急情况,实现秒级补丁下发 。
定时升级(常态维护):在凌晨低谷等特定时间点自动巡检,实现无感知的版本迭代,摆脱人工依赖 。
五、 消除“最后一公里”合规真空期
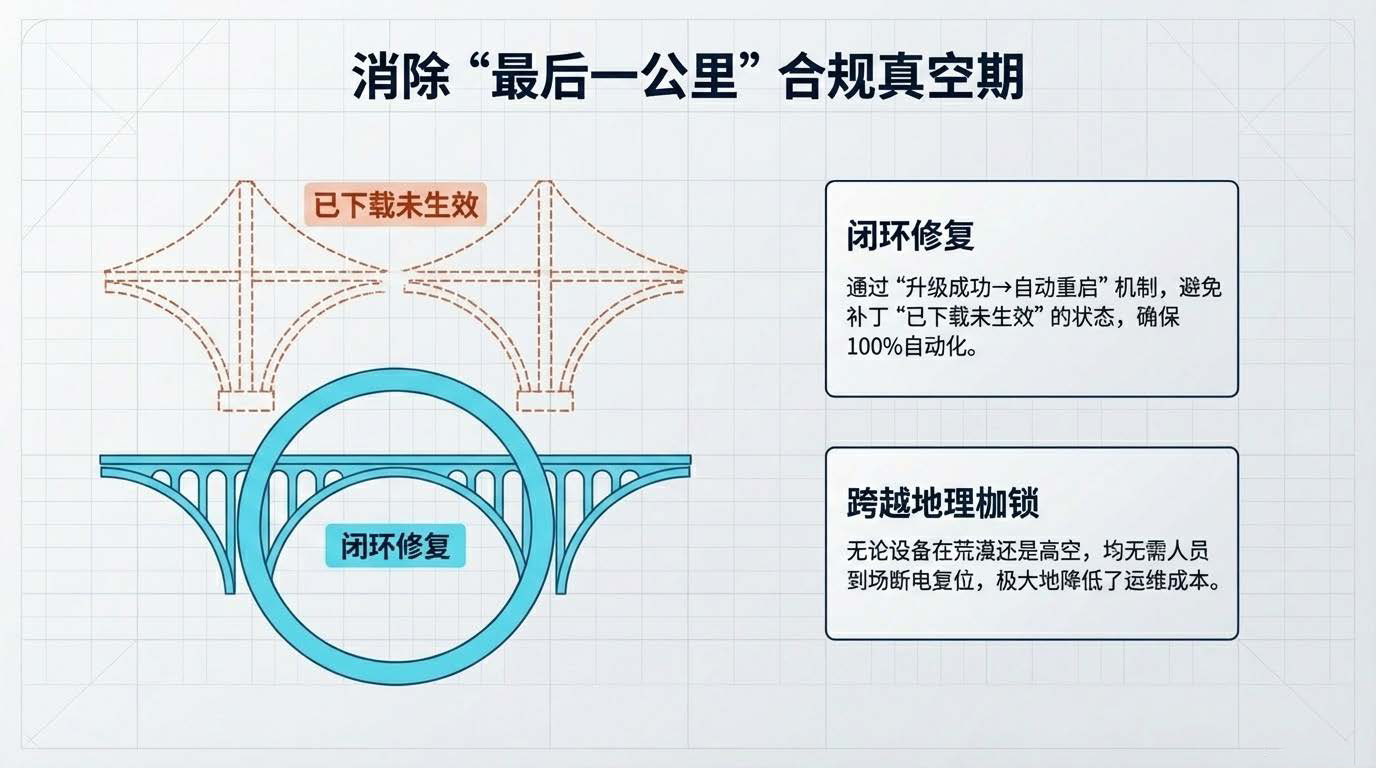
闭环修复:通过“升级成功→自动重启”机制,避免补丁“已下载未生效”的状态,确保100%自动化 。
跨越地理枷锁:无论设备在荒漠还是高空,均无需人员到场断电复位,极大地降低了运维成本 。
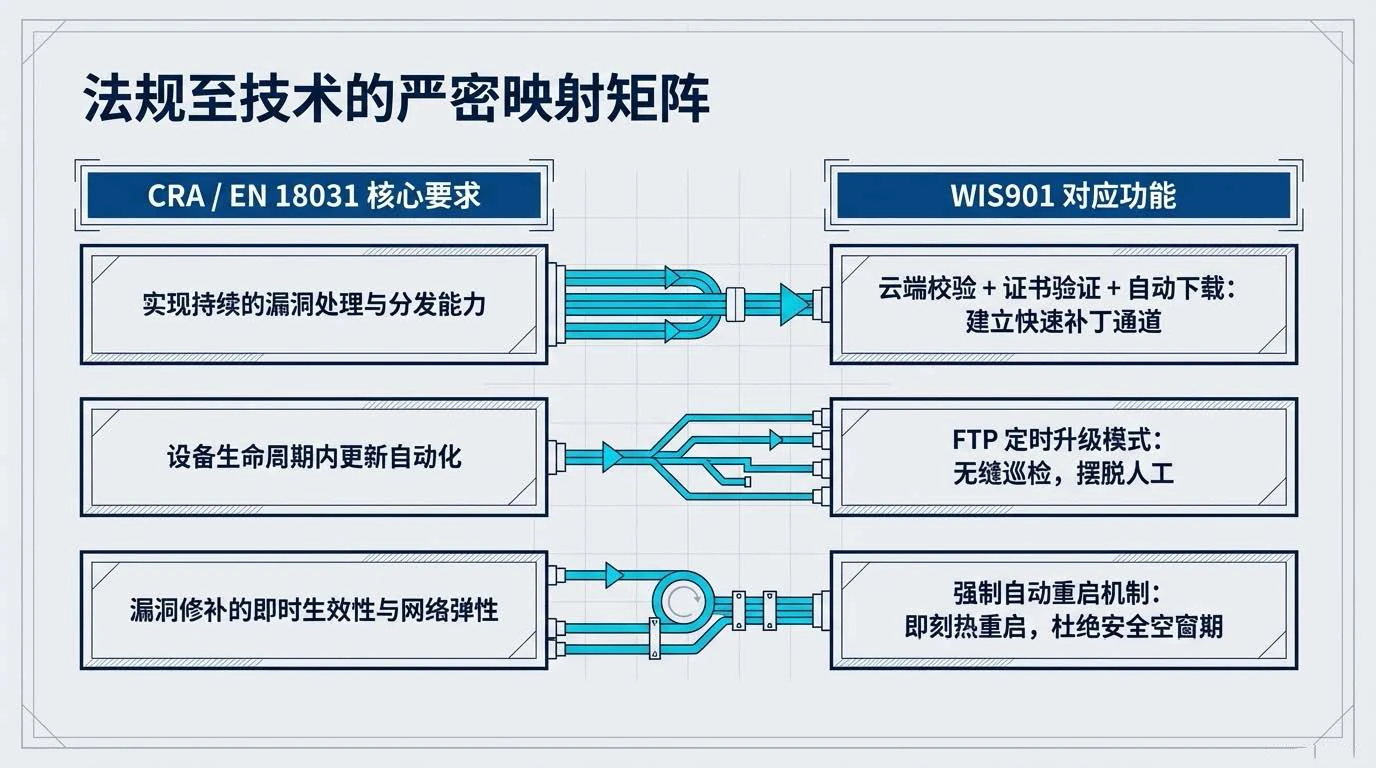
六、 法规功能映射矩阵