IIOT安全运维网关Spoke-to-Spoke 动态隧道组网技术
随着工业 4.0 的深入发展,跨地域企业面临着将分布在全球各地的分支车间与边缘设备实现安全互联的巨大挑战。传统的工业自动化系统(IACS)往往是封闭的物理孤岛,其使用的协议(如 Modbus)缺乏加密和认证机制,极易受到中间人攻击。IIoT 安全运维网关通过集成 Spoke-to-Spoke(对等)动态隧道技术,为企业提供了一个兼顾安全、低延迟与透明传输的互联方案。
一、 身份驱动:跨地域组网的逻辑基石
不同于传统的静态组网,安全运维网关采用了身份驱动的虚拟 IP(VIP)分发逻辑,利用 MQTT 协议作为核心信令通道,将设备的硬件身份(X.509 证书)与网络逻辑地址动态绑定。
- 注册与验证:网关上线后,通过 MQTT 发送包含证书指纹的报文,利用内置的**安全元件(Secure Element)**确立硬件级身份信任根。
- VIP 动态下发:管理平台识别身份后,通过 JSON 负载向网关分发专属的 虚拟 IP(VIP)、掩码及对端列表。
- 虚拟隧道接口(VTI):网关在本地动态创建 VTI 接口并绑定 VIP,为后续的加密通讯建立逻辑支撑。
二、 Spoke-to-Spoke 动态隧道:打破中转瓶颈
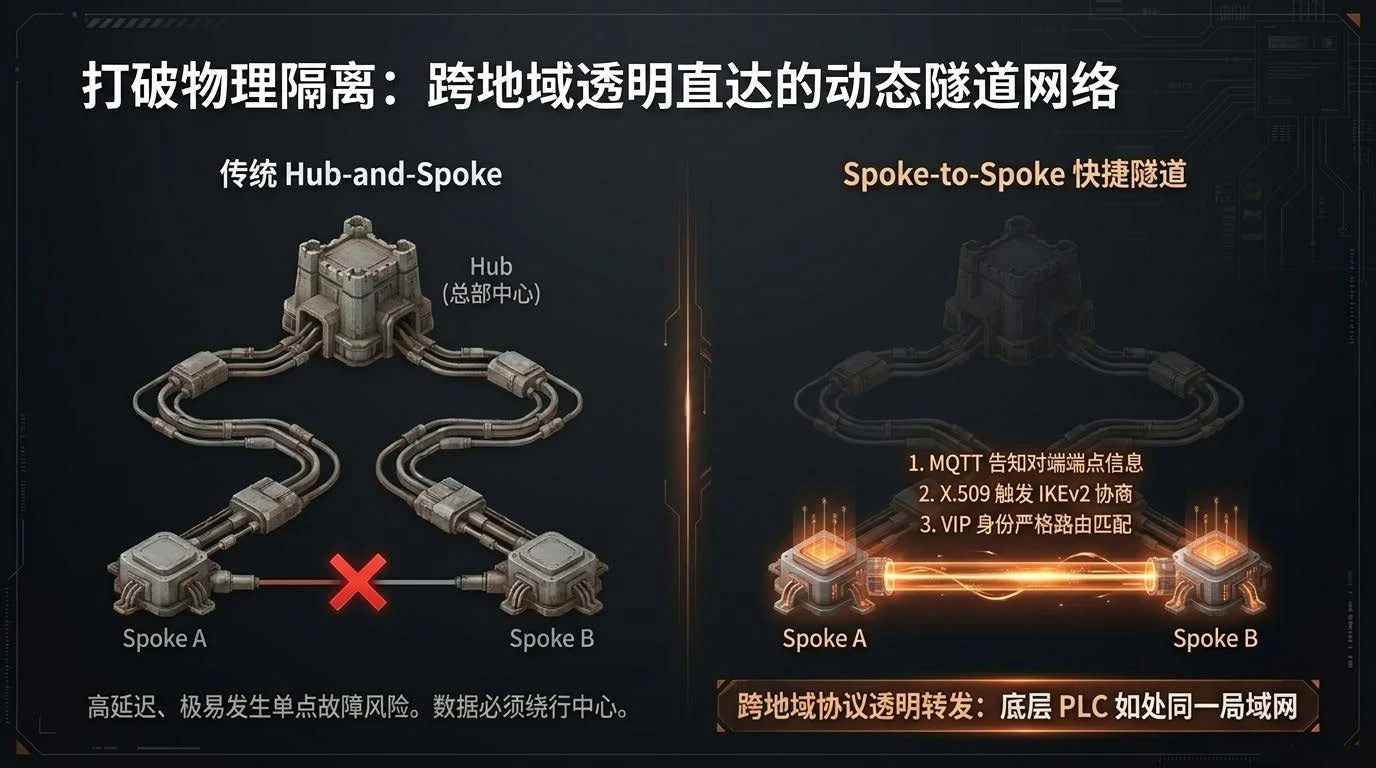
在传统的 Hub-Spoke 架构中,所有工业流量必须经过总部(Hub)中转,这不仅造成了严重的网络延迟,也极易产生带宽瓶颈。Spoke-to-Spoke 动态隧道(又称快捷隧道) 则彻底改变了这一现状:
- 按需建立快捷路径:当分支 A(Spoke A)需要与分支 B(Spoke B)通讯时,控制面会实时告知物理端点信息,双方随即发起基于 IKEv2 协议的协商,直接建立加密隧道。
- 低延迟与高性能:由于数据流向不再经过总部绕行,通讯延迟显著降低,且全链路采用 AES-GCM 高强度加密,在保障机密性的同时满足了工业 TCP 通讯的实时性要求。
- 透明转发体验:这种技术实现了真正的跨地域协议透明传输,使得分布在不同城市的 PLC 在逻辑上如同处于同一个大局域网内,极大地简化了远程调试与管理的难度。
三、 零信任安全:身份与路由的严苛匹配
安全是跨地域互联的生命线。Spoke-to-Spoke 技术并非简单的点对点连接,而是一套严密的零信任访问控制体系:
- 双重校验机制:接收方网关在建立隧道时,不仅验证 X.509 数字证书的合法性,还会严格校验内层报文的 源 IP 是否与其身份对应的合法 VIP 动态绑定。
- 防止 IP 欺骗:这种“身份与路由匹配”的逻辑,能有效防止恶意设备伪造 IP 接入工业骨干网络。
- 合规性保障:整个架构严格遵循 IEC 62443-4-2 工业组件安全标准,通过安全启动和硬件加密芯片确保了全生命周期的可信。
四、 总结:赋能现代智慧工厂
通过 Spoke-to-Spoke 动态隧道技术,惠志科技 IIoT 安全运维网关不仅解决了传统组网延迟高、带宽受限的痛点,更为跨地域企业的精细化运维和预测性维护提供了坚实的数据底座。它让分散的工业资产在逻辑上高度聚合,在物理上安全隔离,真正实现了工业互联从“连得上”向“够安全、更高效”的飞跃。