OT环境下的 Modbus 深度防护与 SIEM 集成白皮书
在现代工业物联网(IIoT)和企业数字化转型(IT/OT 融合)的浪潮中,将传统生产现场的数据安全、高效地上传至云端或上层监控系统已成为核心诉求。然而,绝大多数部署在现场的工业控制系统(ICS)和可编程逻辑控制器(PLC)多为早年设计,具有明显的“安全赤字”:
- 协议先天不足:如 Modbus RTU/TCP 等传统基础工业协议,普遍采用明文传输,缺乏内置的身份认证、访问鉴权和加密机制。
- 资产利旧困境:产线上的老旧设备(Legacy Systems)无法承受高昂的整体替换成本,也无法直接安装安全补丁或高级防火墙软件。
- 边界防护失灵:随着 IT 网络与 OT 网络的深度打通,传统的“物理隔离”已被打破,来自外部网络或横向移动的恶意攻击对关键基础设施构成了严重威胁。
为了在不中断生产、不替换现有老旧硬件的前提下解决上述痛点,基于边缘安全代理网关(Edge Security Proxy Gateway)的“外科手术式”精细化防护架构应运而生。
1.核心架构与防护策略
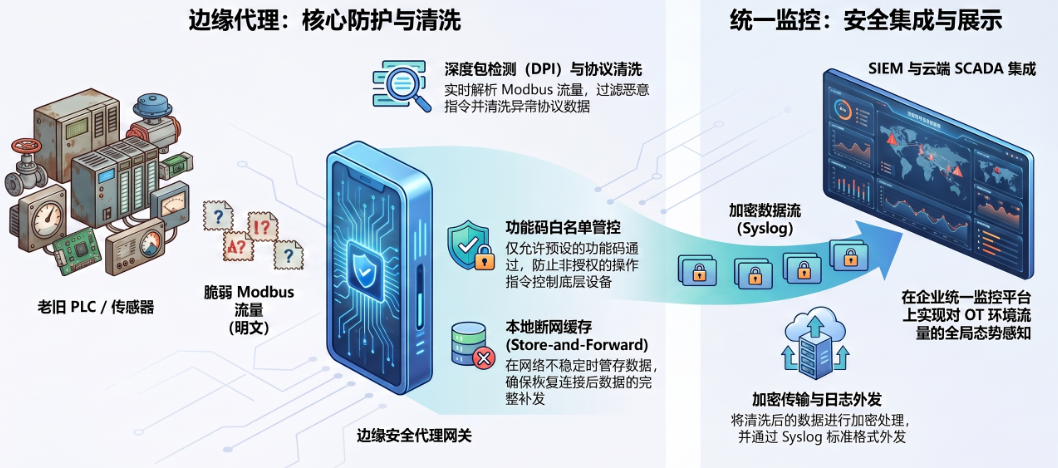
边缘安全代理网关部署于物理现场的 OT 边界,介于底层老旧 PLC 与上层网络/云端系统之间。其核心防护思想摒弃了粗颗粒度的传统 IP/端口防火墙,转而采用基于深度包检测(DPI)的功能代码白名单与网络隔离相结合的策略。
1.1细粒度深度包检测与功能代码白名单
- 按需放行合规指令:针对 Modbus 协议,网关不仅检查网络层(IP/Port),更深入应用层报文。管理员可根据业务需求配置严格的功能代码白名单。例如:
- 允许:合法的读取操作,如 Read Holding Registers (03)、Read Input Registers (04)。
- 允许:特定授权的单点写入,如 Write Single Register (06)。
- 主动阻断:所有未授权或高危操作,如非法的批量写入、远程固件烧录、诊断复位指令等。
- 攻击面显著收敛:通过这种“最小权限原则”的过滤,即使外部网络遭到渗透,攻击者也无法通过 Modbus 通道对底层 PLC 发起恶意的控制指令下发。
1.2协议转换与加密外发
网关在本地终结脆弱的工业明文协议,将其转换为结构化数据(如 JSON/MQTT),并通过安全的代理隧道(如 TLS、加密 VPN 隧道或 REALITY 混淆代理)安全地上传至云端或上层系统,彻底规避传输过程中的窃听与篡改风险。
2.SIEM 集成与统一安全运营(SOC)
在分布式工厂环境中,仅仅在边缘“挡住攻击”已无法满足企业级合规与安全运营的要求。安全团队需要将边缘侧的威胁感知能力汇聚到企业统一的安全运维中心(SOC)。
边缘安全网关设计了标准化的开放接口与日志管道,实现与主流 SIEM(安全信息和事件管理) 工具的无缝对接。
2.1标准化日志与多格式输出
- 事件审计:网关实时记录所有异常访问尝试、白名单命中拦截事件、协议解析错误及系统状态。
- 标准格式支持:所有安全审计日志和告警事件均可转换为标准工业/IT 安全格式,如 Syslog (RFC 5424) 与 CEF (Common Event Format),确保第三方平台能够直接解析。
2.2主流 SIEM 平台兼容性
边缘网关开箱即场地支持与以下主流企业级 SIEM 及大数据分析平台进行对接:
- Splunk
- Elasticsearch / ELK Stack
- Microsoft Sentinel
- IBM QRadar
2.3 主流 SIEM 平台兼容性
边缘网关开箱即场地支持与以下主流企业级 SIEM 及大数据分析平台进行对接:
- Splunk
- Elasticsearch / ELK Stack
- Microsoft Sentinel
- IBM QRadar
2.4高可用传输保障机制
- 传输加密:边缘网关到 SIEM 平台的日志回传通道强制采用 TLS 加密,防止日志数据在传输中被二次篡改。
- 本地断网缓存(Store-and-Forward):当现场网络出现短暂抖动或与总部连接中断时,网关内置的大容量本地存储(SSD/闪存)会自动缓存安全日志,待网络恢复后进行断点续传,确保 SOC 审计数据的零丢失与合规性完整。
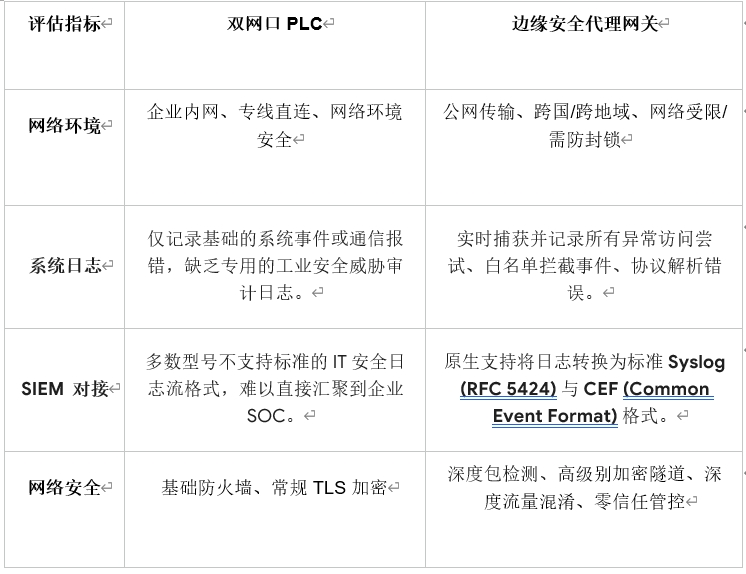
3.边缘安全代理网关与双网口 PLC对比
4.方案价值总结
通过引入边缘安全代理网关,企业可以在不改变现有工业拓扑、不替换高昂老旧设备的前提下,获得以下核心收益:
- 高性价比利旧防护:以极低的改造成本,为主流老旧 PLC 加上一层坚固的“数字防弹衣”。
- 精准防御(减小攻击面):基于 Modbus 功能代码白名单的深度检测,从源头杜绝未授权控制与恶意指令。
- 全局可见性(SIEM 闭环):将边缘对抗威胁的实况无缝同步至企业的 SIEM 系统,实现全厂/全球资产的统一威胁监控、快速响应与合规审计。