物理边缘加密:让OCPP充电桩实现更高等级的安全升级
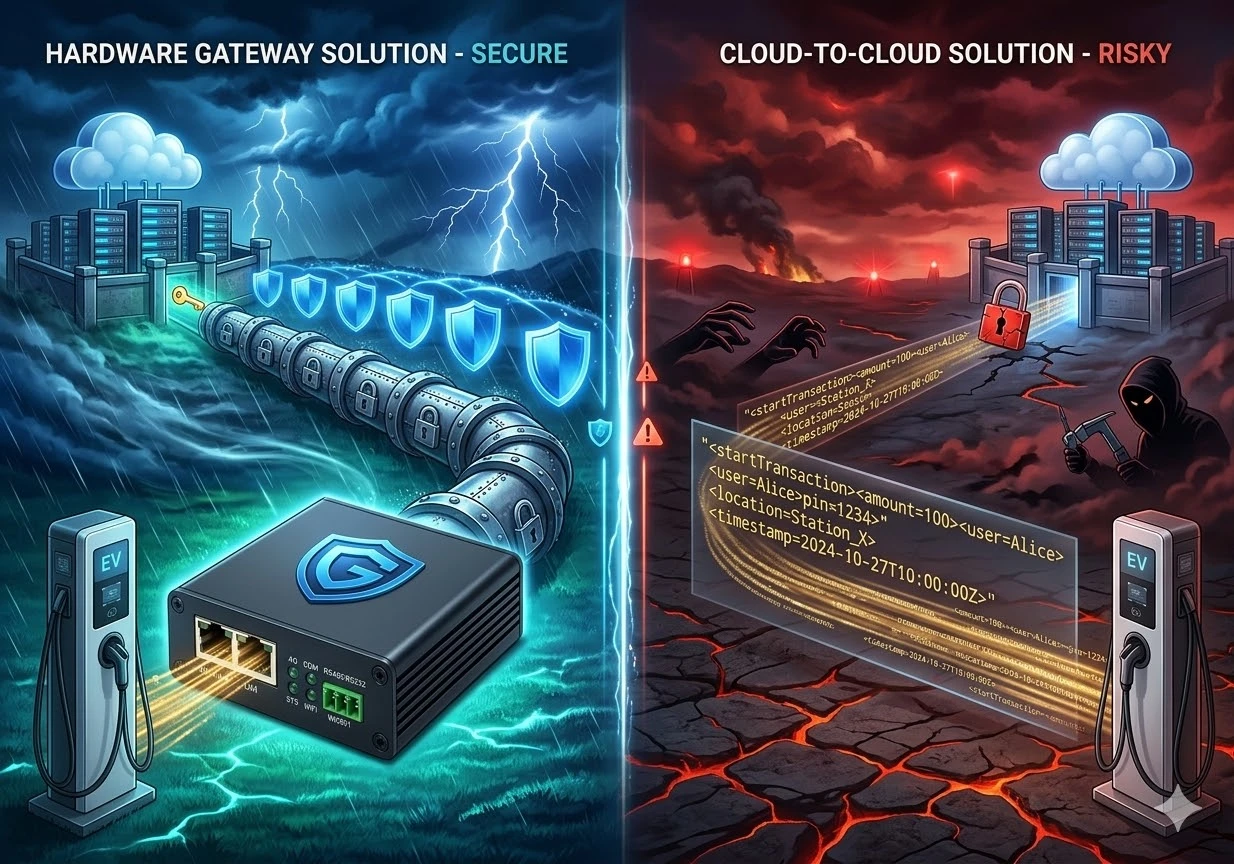
随着全球新能源汽车渗透率的飙升,欧美市场对充电基础设施的网络安全要求已进入强监管时代。OCPP 1.6协议定义的Security Profile 2/3(基于TLS的单向/双向认证)已成为出海必修课。然而,大量存量充电桩及为了控制成本而设计的轻量级新桩,往往仅支持无加密的Profile 0或弱密码的Profile 1。面对这一合规鸿沟,行业通常有两种解法:“云到云”的软件代理方案与在物理边缘完成加密的OCPP硬件网关方案。本文旨在探讨为何后者的安全性更高,更能满足监管机构对“数据主权”与“纵深防御”的要求。
一、从Profile 0/1到Profile 2/3:迈向端到端加密
在OCPP安全框架中,Profile 0和1主要依赖基础的TLS加密和服务器端身份验证;而Profile 2和3进一步引入双向认证与消息级签名机制,实现更高强度的端到端安全防护。这一升级能够有效防止中间人攻击、未授权访问和通信劫持,是未来智能充电网络的安全主趋势。
然而,传统的实现路径通常依赖“云到云”(Cloud-to-Cloud)的代理架构。这种方式虽然灵活,但数据加密动作发生在云端,传输过程中仍存在一定安全暴露面,且对网络延迟、云安全策略等依赖较强。
二、OCPP安全代理网关的优势:边缘侧完成安全升档
“OCPP安全代理网关”提供了一种全新的安全过渡方案。它作为部署在充电桩与云平台之间的硬件边缘网关,能够在物理层面实现OCPP从Profile 0/1向Profile 2/3的平滑升级。主要优势包括:
- 边缘加密处理:网关在本地完成TLS或双向认证加密,无需依赖远端云端加密,减少安全空窗期。
- 硬件级信任根(Root of Trust):内置安全芯片或TPM模块支持证书安全存储与加密运算,显著提升抗攻击能力。
- 协议代理透明化:充电桩无需修改固件或OCPP实现逻辑,即可通过代理实现更高等级的安全通信。
- 降低云端负载与集成复杂度:由于加密握手和证书交换在本地完成,云平台只需处理安全通信后的业务数据。
结语
在智能能源与物联网深度融合的时代,充电基础设施的可靠与安全成为产业发展的基石。OCPP安全代理网关通过在边缘端实现加密与信任增强,为OCPP网络注入更强的安全韧性,也为充电桩从“能用”走向“可信”提供了关键支撑。