工业物联网(IIoT)安全运维网关技术白皮书
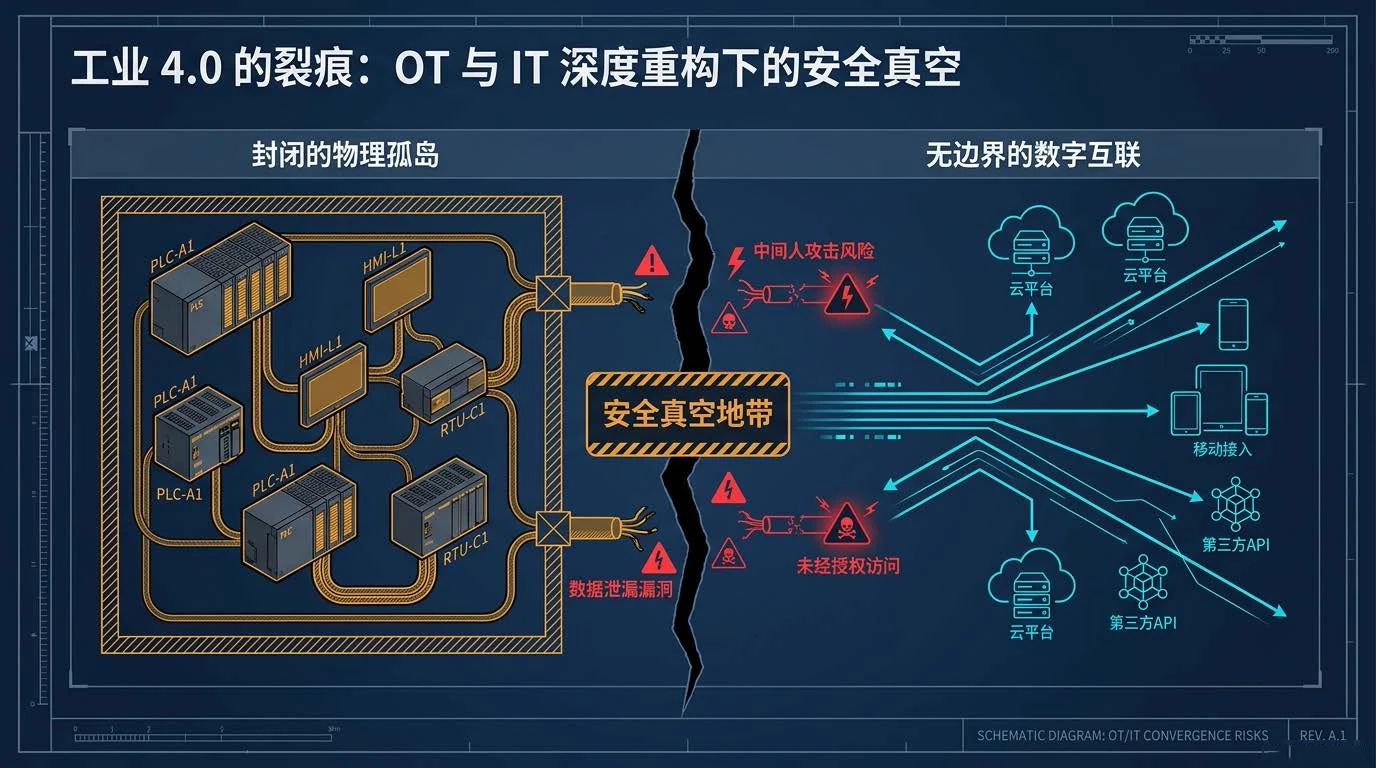
随着工业 4.0 与第四次工业革命的深度融合,传统的工业自动化系统(IACS)正从封闭的物理孤岛向全面互联的工业物联网(IIoT)环境演进。这一过程伴随着操作技术(OT)与信息技术(IT)的深度重构。在传统的 OT 环境中,诸如 Modbus 等协议由于设计于互联需求尚不紧迫的时代,缺乏必要的加密和身份认证机制,其通讯过程极易受到中间人攻击、数据篡改和重放攻击的威胁。
安全运维网关作为连接工业现场边缘设备与上层管理系统的核心枢纽,其战略地位已从简单的协议转换器提升为集安全隔离、身份鉴别、加密传输、边缘计算及精细化运维于一体的安全底座。通过集成基于 X.509 证书的身份体系和国际主流算法(AES/RSA),网关不仅建立了可信通讯边界,更利用 MQTT 协议实现的控制面调度,支撑了动态虚拟 IP(VIP)分发及 Spoke-to-Spoke 的高效对等通讯。
Modbus 现场总线接入与边缘协议转换技术
Modbus 协议接入与安全性重构
安全运维网关通常作为 Modbus 主站(Master),通过 RS485/232 物理接口或以太网连接,与底层的 PLC、变频器、传感器等从站设备(Slave)进行交互。网关通过周期性的轮询机制,从从站设备的寄存器中读取工艺参数,或向控制线圈写入指令。
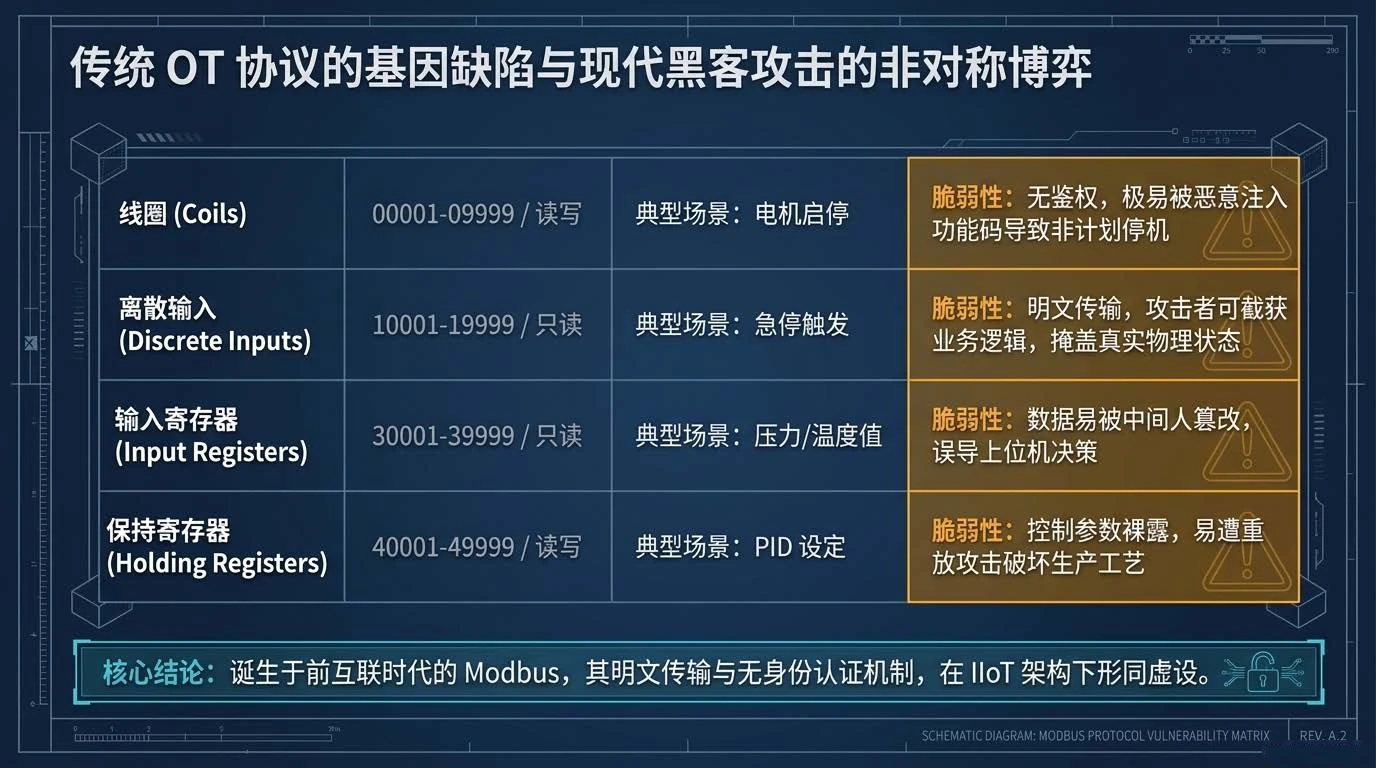
尽管 Modbus 在互操作性方面表现卓越,但报文以明文形式传输,攻击者可以轻易截获业务逻辑或注入伪造功能码进行控制。因此,网关在物理接入层承担起第一道安全过滤职责,通过白名单机制限制非授权的功能码访问。
协议转换与数据映射的标准化采集
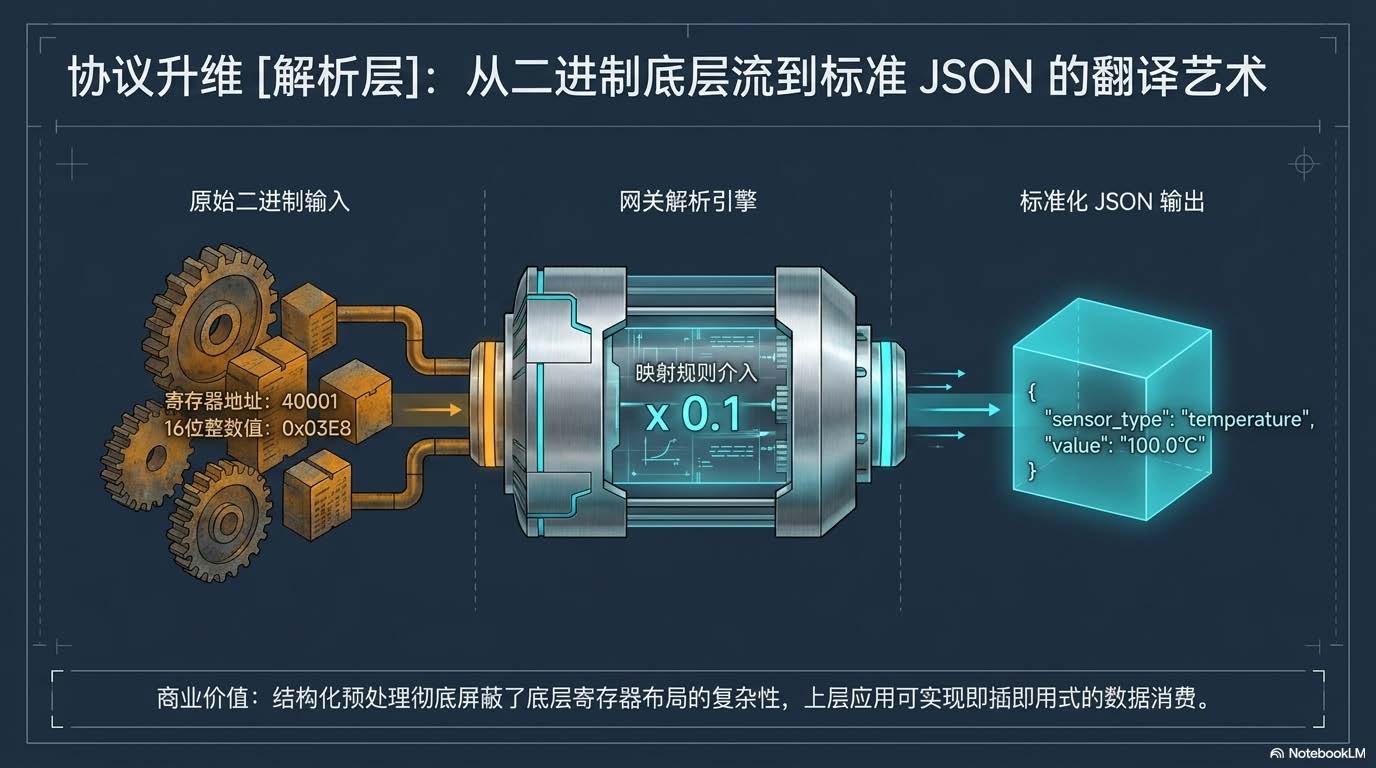
网关的核心技术是将底层 Modbus 二进制流自动转换为标准 MQTT 规约。这一过程涉及点位采集、标准化映射以及 JSON 负载封装。网关内部的解析引擎会将原始字节流转换为具有物理意义的工程值。例如,一个存储在地址 40001 的 16 位整数 0x03E8,经过映射规则(如缩放系数 0.1)后被转换为 100.0℃。这种结构化预处理允许上层应用无需理解复杂的底层寄存器布局,即可通过标准的 JSON 对象进行数据消费。
MQTT 赋能的智能管理:精细化运维与可预测化维护
在工业 4.0 架构下,MQTT 不仅用于遥测,更是实现资产“精细化运维”和“可预测化维护”的技术支柱。
基于状态感知的精细化运维
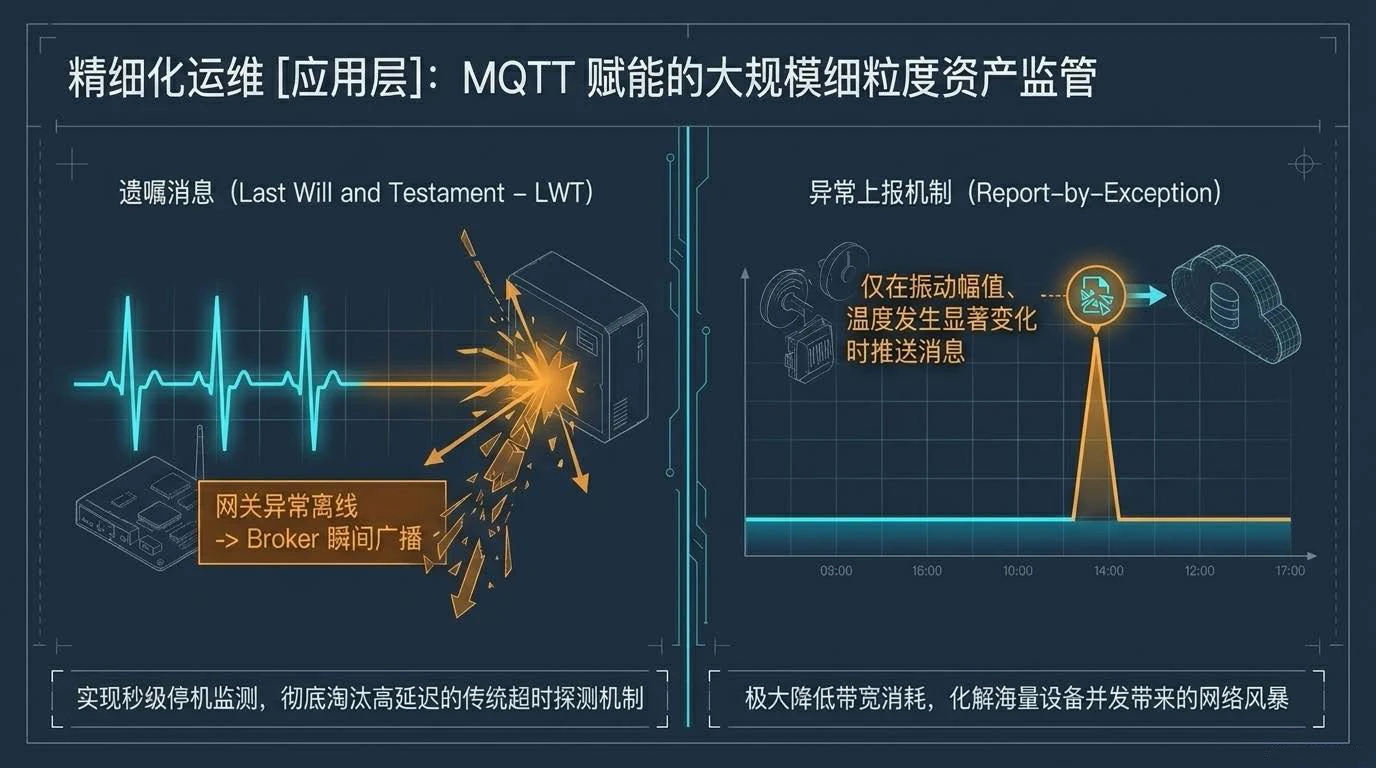
安全运维网关利用 MQTT 的状态感知特性,为工业现场提供细粒度的设备监管:
- 遗嘱消息(LWT)与实时告警:网关在连接 MQTT Broker 时预注册遗嘱消息。一旦现场网关因断电或网络故障离线,Broker 将立即发布告警。运维团队可据此实现秒级的设备停机监测,而非依赖传统的超时检测。
- 异常上报机制(Report-by-Exception):为了优化带宽,网关采用异常上报模式,仅在传感器数值(如振动幅值、轴承温度)发生显著变化或超过预设阈值时才推送 MQTT 消息。这种方式极大地降低了在大规模设备联网场景下的网络负荷。
可预测化维护(PdM)实现
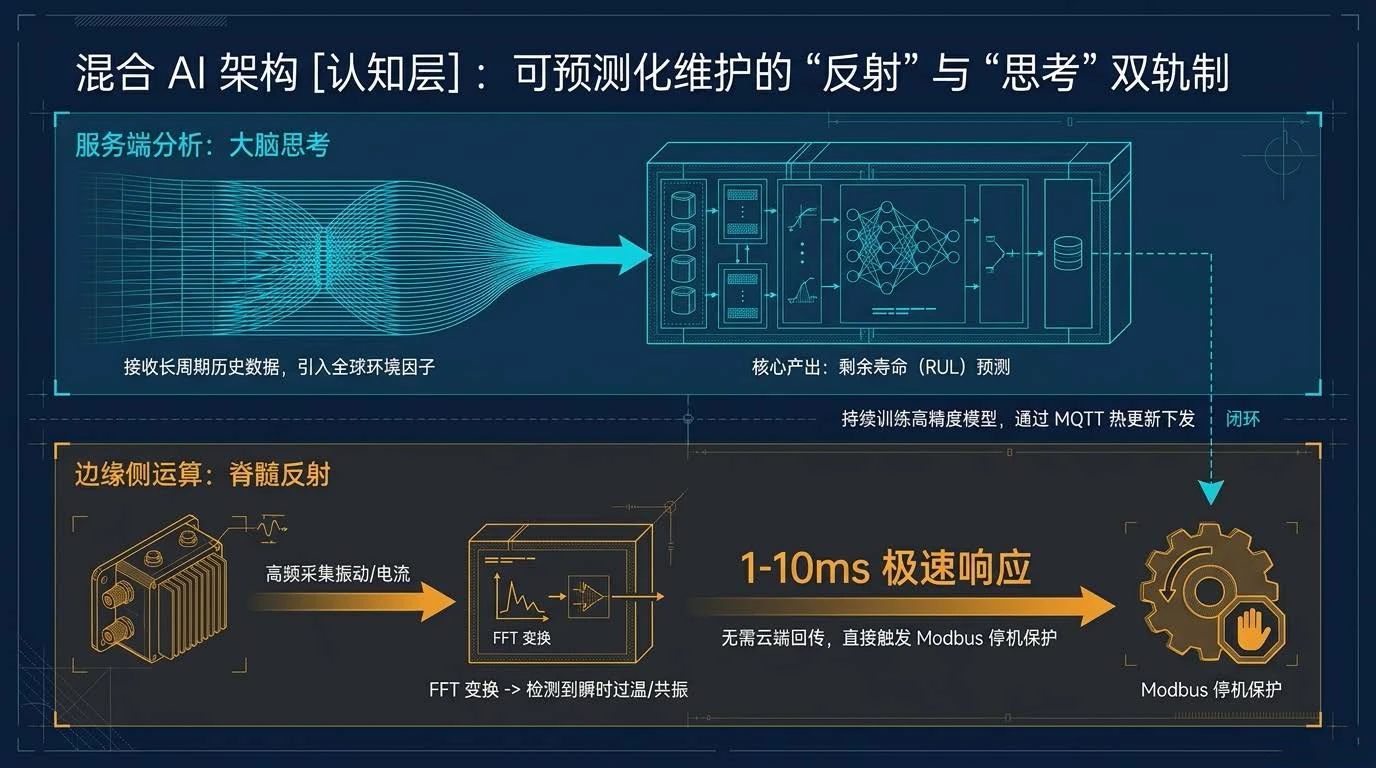
安全运维网关采用“边缘推理 + 服务端分析”的混合 AI 架构,将可预测化维护流程划分为“实时反射”与“深度思考”两个维度。
边缘侧:实时异常监测与保护(“反射”)
- 边缘计算:直接对高频采集的振动、电流数据进行 FFT 变换与特征提取。
- 低延迟响应:在检测到轴承共振或瞬时过温等紧急情况时,网关可在 1-10ms 内直接触发 Modbus 控制指令进行停机,无需等待云端回传。
- 异常上报机制(Report-by-Exception):仅在数值发生显著偏离或触发告警时推送 MQTT 消息,极大节省了公网带宽。
服务端:全局寿命预测与决策(“思考”)
- 剩余寿命(RUL)预测:服务端模型利用历史长周期数据,对比同型号设备在全球不同环境下的退化趋势,给出准确的预测性维护计划。
- 模型闭环优化:服务端根据全局数据持续训练出更精准的参数,通过 MQTT 控制面下发至边缘网关进行热更新。
基于 X.509 证书的 IPsec 安全框架设计
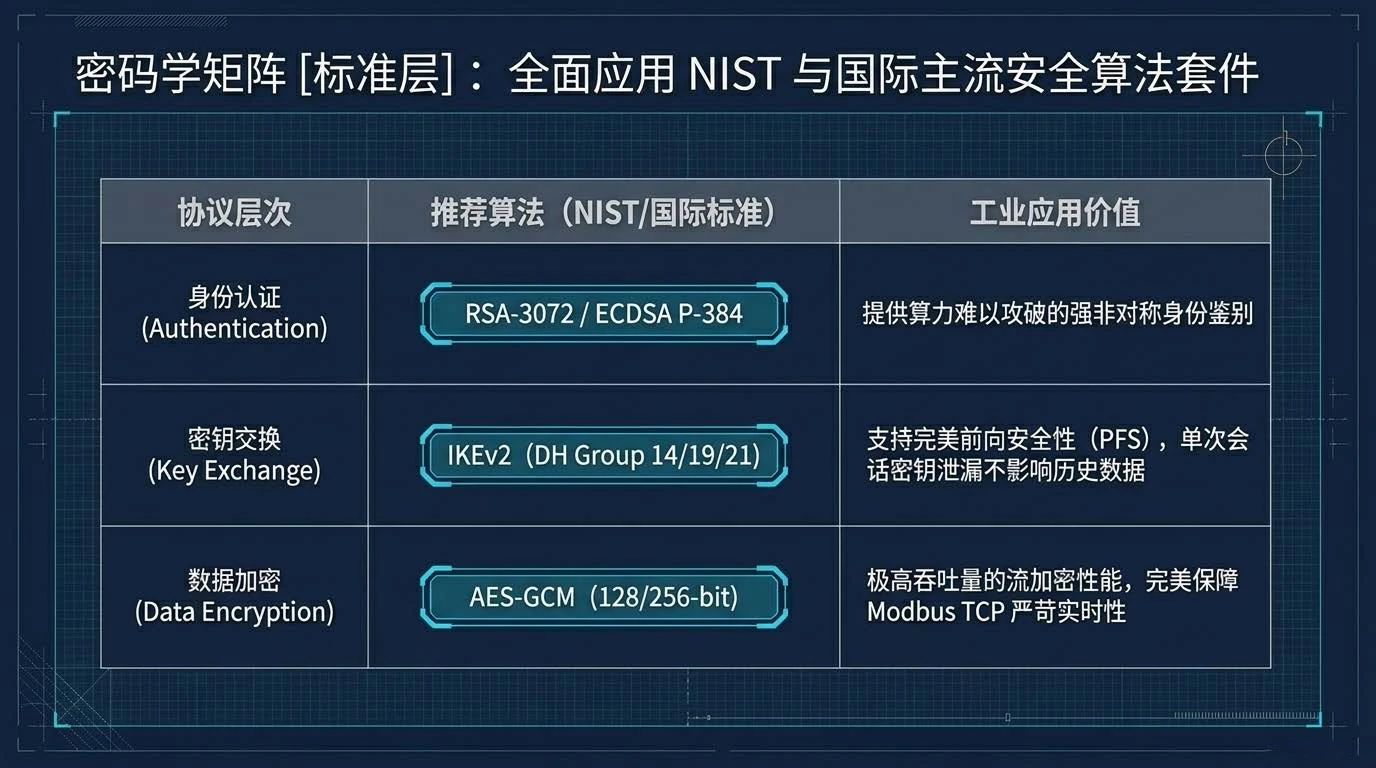
安全运维网关全面采用 NIST 推荐的加密算法套件,不再使用预共享密钥(PSK),转而采用基于 X.509 标准的数字证书认证体系。
证书认证与信任根构建
每个安全运维网关在出厂阶段通过内部安全元件(Secure Element)生成非对称密钥对,并获取由受信任证书颁发机构(CA)签发的数字证书。在 IKEv2 协商阶段,网关之间通过复杂的数学签名验证来确认对端合法性,防止恶意设备通过 IP 欺骗接入工业骨干网络。
身份驱动的虚拟 IP(VIP)分发与 Spoke-to-Spoke 互联
身份驱动的 VIP 动态分发逻辑
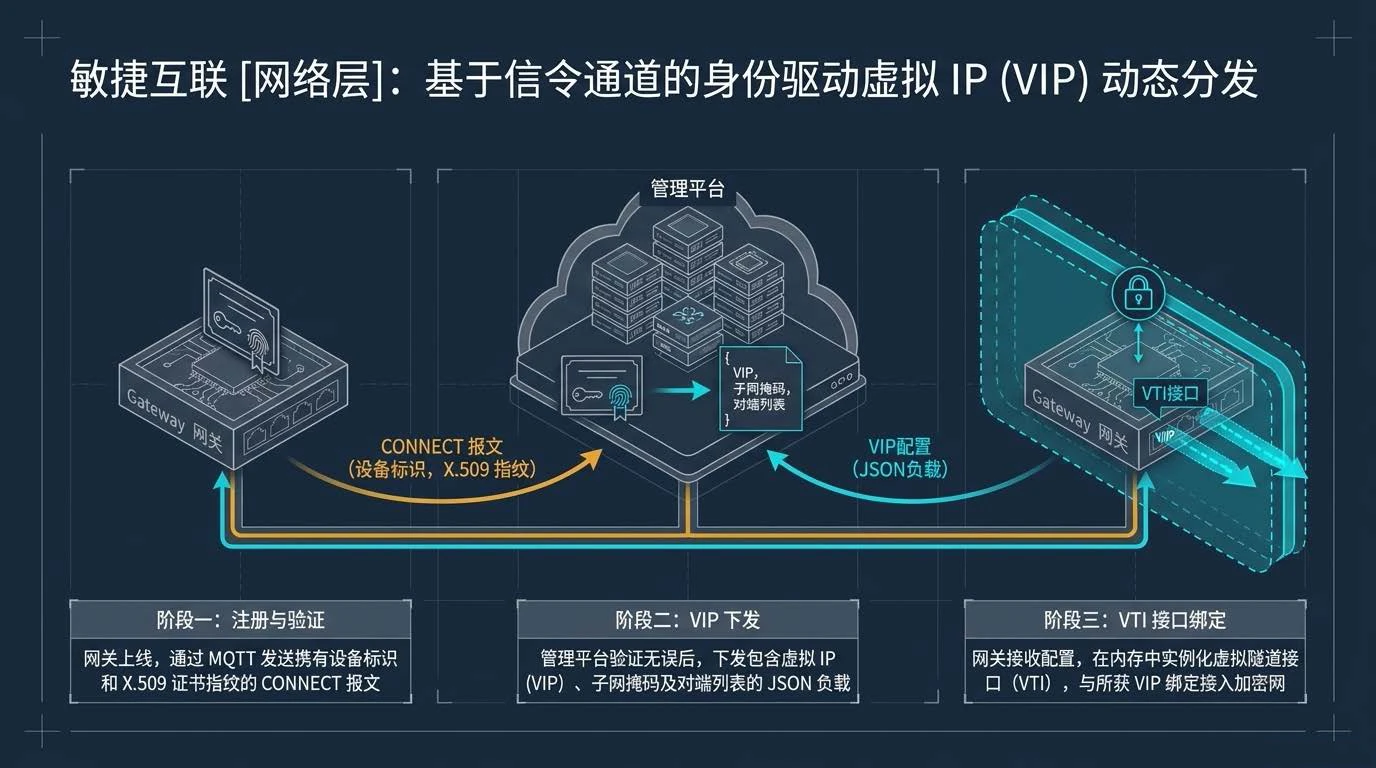
管理平台利用 MQTT 协议作为核心信令通道,将设备身份(X.509 证书)与网络逻辑地址动态绑定:
- 注册与验证:网关上线后,通过 MQTT 发送包含设备身份标识和证书指纹的 CONNECT 报文。
- VIP 下发:管理平台识别身份后,向特定配置主题推送包含分配的虚拟 IP(VIP)、掩码及对端列表的 JSON 负载。
- VTI 接口绑定:网关接收到 JSON 后,动态创建一个虚拟隧道接口(VTI),并将 VIP 绑定至该接口。
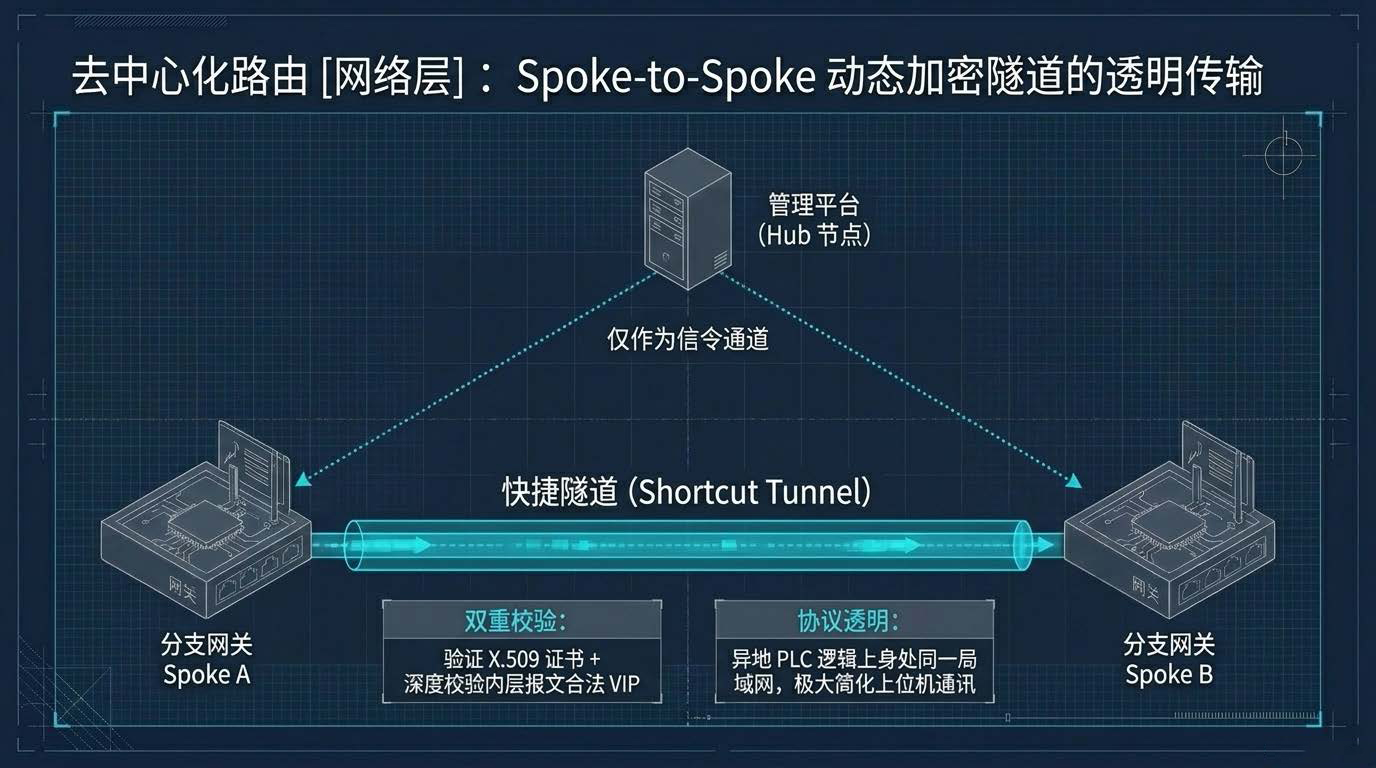
Spoke-to-Spoke 动态隧道(Shortcut Tunnel)
通过身份驱动架构,散布在不同分支(Spokes)的网关可直接建立加密隧道,无需所有工业流量都经过总部(Hub)中转:
- 快捷隧道建立:当 Spoke A 需与 Spoke B 通讯时,控制面通过 MQTT 告知 A 关于 B 的物理端点信息。Spoke A 随即使用自身的 X.509 证书发起 IKEv2 协商。
- 身份与路由匹配:接收方网关不仅验证证书,还会校验内层报文的源 IP 是否为该身份对应的合法 VIP,确保了零信任环境下的访问控制。
- 透明转发:这种机制使得底层 PLC 感觉彼此处于同一个大局域网内,实现了真正的跨地域协议透明传输。
国际标准合规性与系统加固
网关架构严格遵循 IEC 62443-4-2 工业组件安全标准及 欧盟 Cyber Resilience Act (CRA) 要求。
- 硬件信任链:使用专门的安全芯片执行密码学运算,确保私钥不可导出。
- 安全生命周期:支持“安全启动”(Secure Boot)和固件签名校验,并在整个生命周期内提供补丁管理与漏洞响应(PSIRT)。
总结
惠志科技 IIoT 安全运维网关通过深度集成 Modbus 协议转换、基于 MQTT 的精细化运维管理以及身份驱动的证书认证 IPsec 技术,为全球工业用户提供了一个兼顾安全与效率的互联平台。通过 MQTT 实现的 VIP 动态分发与 Spoke-to-Spoke 隧道技术,不仅降低了网络延迟,更为现代智慧工厂的可预测化维护提供了坚实的数据底座。