为什么新版的 WIS901 4G工业网关首次登录要重置密码?
在工业物联网(IIoT)深度赋能千行百业的今天,网络安全早已不再是“选配功能”,而是保障生产连续性与资产安全的“数字生命线”。作为企业关键数据与云端交互的核心枢纽,工业网关的防护能力直接决定了整个工控系统的安全底座。
日前,WIS901 4G 工业网关迎来重大安全机制升级——全面对接欧盟最新发布的 EN 18031 无线设备网络安全标准。
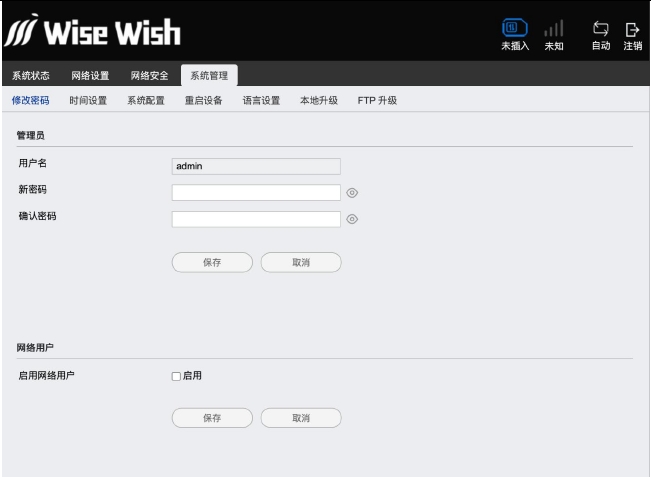
为了从根本上消除网络安全隐患,最新版本的 WIS901 升级了身份认证逻辑,将原有的预设默认密码登录方式,全面升级为“首次登录强制重置密码”机制。
一、为何要做此项变更?——全面对接欧盟 EN 18031 网络安全标准
本次安全策略升级,最核心的原因是为了满足欧盟最新的无线电设备指令(RED Directive 2014/53/EU)及其下属网络安全标准 EN 18031-1 的硬性合规要求。
EN 18031 标准对具备蜂窝网络(4G/5G)、Wi-Fi 等无线通信能力的工业终端提出了严格的安全防范规范,其中对身份认证机制做出了明确规定:
- 严禁通用/默认密码(No Default Passwords): 任何设备不得再使用统一的、可预测的硬编码默认密码上线运行。
- 强制初始化认证(Mandatory Commissioning): 设备在出厂后首次接入管理系统时,必须阻断核心管理权限,强制要求用户设定具备一定强度的独立自定义密码,否则无法完成初始化配置。
工业网关作为企业内网与外网(4G 蜂窝网)连接的天然桥梁,长期处于自动化扫描攻击的第一线。过去的统一默认密码极易导致设备被“僵尸网络(如 Mirai)”扫描并暴力破解。此次升级旨在从源头上杜绝因“未修改默认密码”而引发的工业网络安全隐患。
二、变更后的用户登录流程与影响
在更新固件或使用新批次 WIS901 4G 工业网关时,首次登录体验将有以下变化:
首次连接网关 Web 管理后台
│
▼
输入初始化凭证(用户名:admin)
│
▼
系统自动弹窗阻断:强制要求设置新密码
│
▼
设置符合强度要求的强密码并确认
│
▼
进入正常系统管理界面,完成开局
💡 密码设置规范提醒
新系统对自定义密码的强度提出了基本要求:
- 建议包含 大写字母、小写字母、数字与特殊符号 的组合。
- 长度通常不少于 8 位。
三、守护工业资产:WIS901 的安全硬实力
WIS901 4G 工业网关一直以“高可靠、硬品质”深受全球客户的信赖。本次安全架构的升级,是 WIS901 对国际顶级安全标准的主动拥抱,更为广大用户带来了三重核心价值:
1.从源头杜绝“弱口令”隐患
将“修改密码”从“建议性操作”提升为“系统级阻断流程”。通过强制性的密码复杂度要求(涵盖大小写字母、数字与符号组合),彻底堵住了因疏忽未改密码留下的安全后门。
2.全面赋能设备无忧出海
无论您的设备部署在本土还是拓展至欧洲及全球市场,符合 EN 18031 标准的 WIS901 网关都能助您无缝满足合规要求,规避合规风险,提升整体解决方案的国际竞争力。
3.责任清晰,权属明确
强凭证机制确保了只有获得授权的现场工程师与管理员才能访问系统,配合 WIS901 完备的安全日志审计,让系统的每一次权限变更和操作都做到有据可查、权责明晰。
四、赋能智造,安全同行
工业安全无小事。WIS901 4G 工业网关对 EN 18031 标准的落地实施,体现了我们对产品全生命周期安全责任的担当。未来,我们将继续紧跟全球前沿的安全合规标准,为您的数字化转型筑牢安全护城河。
如果您对 WIS901 最新固件版本或批量部署方案有任何疑问,欢迎随时联系我们的技术专家团队,获取一对一的专业支持。