守护工控网络第一道防线:基于 WIS901 网关的 Modbus 功能码白名单安全实践
在工业自动化与工业物联网(IIoT)领域,Modbus 协议凭借其简单、开放与卓越的互操作性,成为了连接 PLC、HMI、传感器及 SCADA 系统的“通用语言”。然而,作为诞生于早期工业环境的协议,Modbus 在设计之初未充分考虑现代网络安全需求——报文完全以明文形式传输,且缺乏原生的身份验证与数据加密机制。
在当今工业网络日益 IP 化、互联化的背景下,这种“裸奔”的传输方式给工控系统埋下了巨大的安全隐患。攻击者一旦突破外围边界,便可轻松监听网络流量、截获业务逻辑,甚至注入伪造的功能码(Function Codes)——例如篡改关键寄存器参数或下发非法控制指令,导致生产中断甚至严重的设备损坏。
面对老旧设备难以大规模替换的现状,如何在不改变现有网络拓扑和现场设备的前提下,提升工控网络的安全性?答案在于:在物理接入层构建第一道安全过滤屏障。
WIS901 工业安全网关:物理接入层的“安全门卫”
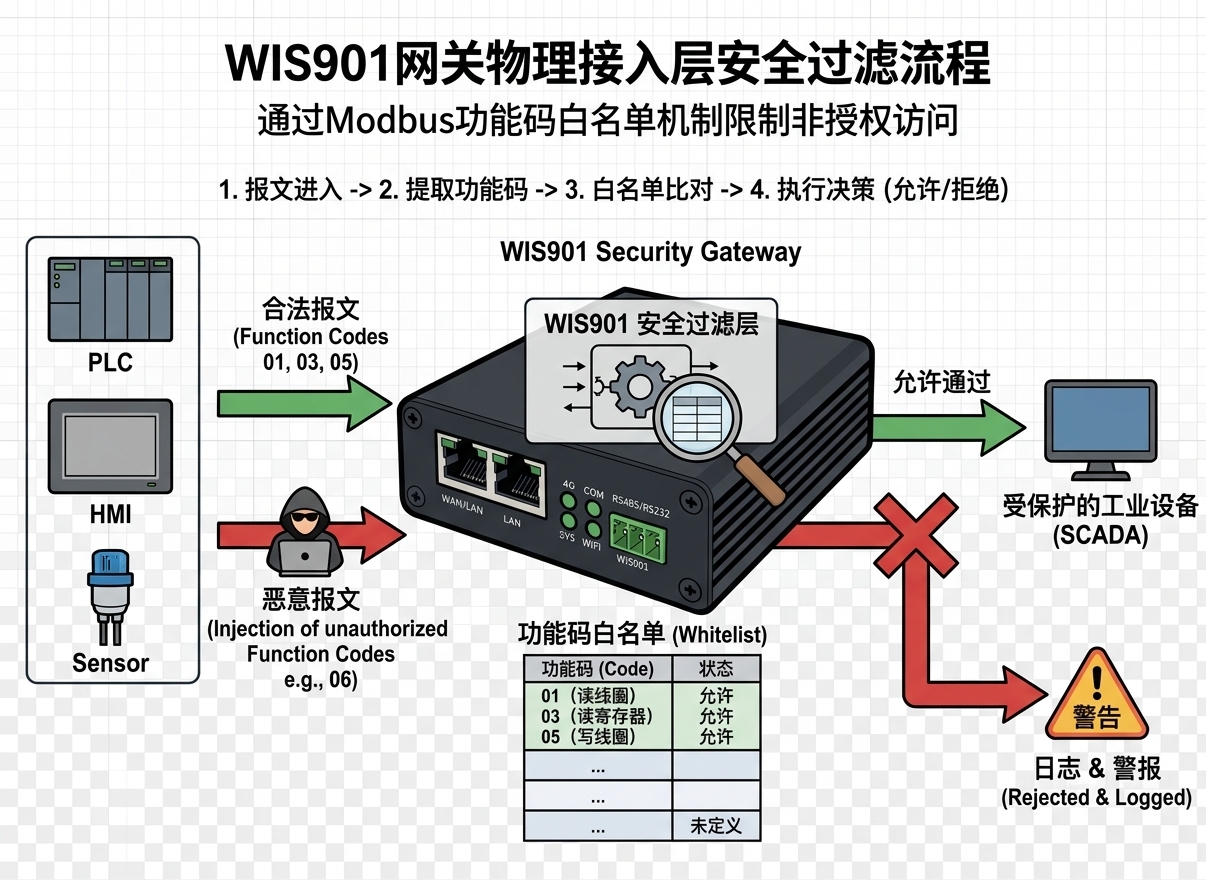
为了解决 Modbus 协议的固有缺陷,WIS901 工业安全网关在物理接入层(Layer 2/3)承担起第一道安全过滤职责。网关部署在现场设备(PLC/传感器)与上位机(SCADA/MES)之间,通过工控协议深度包检测(DPI)与功能码白名单机制,实现对 Modbus 流量的细粒度管控。
[ 现场设备/上位机 ] ---> ( 明文Modbus报文 ) ---> [ WIS901 网关 (白名单过滤) ] ---> ( 合法报文 ) ---> [ 受保护受控设备 ]
                                                       |
                                                  ( 注入/非法指令 )
                                                       |
                                                       v
                                            [ 瞬间拦截 + 日志告警 ]
技术解析:功能码白名单机制如何工作?
WIS901 网关的白名单机制并非简单的 IP 或端口过滤,而是深入应用层对 Modbus 协议数据单元(PDU)进行实时解析与决策。其核心工作流程包含以下四个步骤:
1.报文实时捕获与解包:
WIS901 实时接收进入网关的 Modbus RTU/TCP 数据包,并利用内置的高性能 DPI 引擎对其进行逐层解析。
2.提取 Modbus 功能码:
网关精确定位并提取报文中的功能码(如 01 读线圈、03 读保持寄存器、05 写单线圈、06 写单寄存器等)。
3.白名单策略匹配:
将提取出的功能码与管理员预先配置的合法策略表(Whitelist Table)进行高速匹配。策略不仅可限定“允许通过的功能码”,还可进一步绑定源/目的 IP、从站地址(Unit ID)及寄存器地址范围。
4.执行决策与安全响应:
匹配成功(Legitimate Traffic): 报文无延迟放行,驱动执行器或传输至 SCADA 系统。
匹配失败/未定义(Unauthorized/Malicious Traffic): 网关瞬间丢弃该报文,阻止非法指令下发至 PLC;同时向安全日志服务器(Syslog)发送实时告警,记录事件的时间戳、攻击源 IP 及非法功能码。
WIS901 网关核心部署优势
零感无损接入,保护既有投资:
无需升级现有的终端 PLC 或更换传感器,WIS901 即可透明部署在现有网络中,在不破坏工控系统连续性与稳定性的前提下完成安全赋能。
物理隔离与多域安全架构支持:
WIS901 支持多网口与 VLAN 划隔离,可在 OT 现场网(Modbus Field Network)、HMI 监控网与上位 SCADA 网之间建立起安全的安全防线,真正实现纵深防御(Defense-in-Depth)。
毫秒级过滤延迟,满足工业实时性:
采用优化的嵌入式硬件与轻量级安全过滤引擎,报文解析与比对延迟控制在毫秒级,完全满足工业控制对实时响应的严苛要求。
结语
在工控安全领域,“完全信任”的时代早已过去。WIS901 工业安全网关通过在物理接入层强力实施 Modbus 功能码白名单机制,将安全防御前移至网络最前线,把伪造注入攻击遏制在萌芽状态。