符合欧盟最新网络安全规范,OCPP 2.0.1 原生安全网关硬核解密
随着全球新能源汽车保有量的爆发式增长,充电基础设施正在从“边缘设备”演变为国家的“核心关键基础设施”。然而,随之而来的网络安全威胁也日益严峻——从恶意篡改充电计费、盗取用户隐私,到利用桩端漏洞对电网发起分布式拒绝服务攻击(DDoS),充电桩的安全防线面临前所未有的考验。
特别是欧盟近年来陆续颁布并实施了极其严格的网络安全法规,包括 CRA 与 NIS 2 指令,明确规定连接到网络的软硬件产品必须具备“默认安全”(Security by Design)的能力,并对合规性提出了强制性惩罚条款。
在这一背景下,传统采用 OCPP 1.6 协议的场站架构已难以应对严苛的合规审查。选择一款原生符合欧盟最新网络安全规范、严格基于 OCPP 2.0.1 标准打造的协议网关,成为了充电桩制造商(OEM)与运营服务商(CPO)成功“出海”与稳健运营的核心防护盾。
一、 为什么传统的 OCPP 1.6 在欧盟安全合规面前“失效”?
在过去很长一段时间里,OCPP 1.6 是市场上的绝对主流。但从网络安全的视角来看,OCPP 1.6 存在先天缺陷:
- 安全机制属于“选配”而非“标配”:OCPP 1.6 早期版本依赖明文传输或简单的 HTTP 基本身份验证,安全配置(如 Security Whitepaper)是在后续才补充的,许多老旧系统甚至没有启用 TLS 加密。
- 缺乏统一的证书链管理:对设备端、服务器端的 PKI(公钥基础设施)证书缺乏原生的标准生命周期管理,导致运维人员常常因“图省事”而使用自签名证书或长期不更新密钥。
- 安全事件“不可见”:当设备遭受暴力破解、未授权访问或固件被篡改时,1.6 协议缺乏统一的标准消息类型来实时主动上报安全告警。
欧盟 CRA 等新规的核心诉求是:全生命周期的风险可控、身份的强不可抵赖性、以及透明的安全事件审计。这正是 OCPP 2.0.1 网关应运而生的原因。
二、 硬核解密:OCPP 2.0.1 网关如何筑起“无懈可击”的安全高墙?
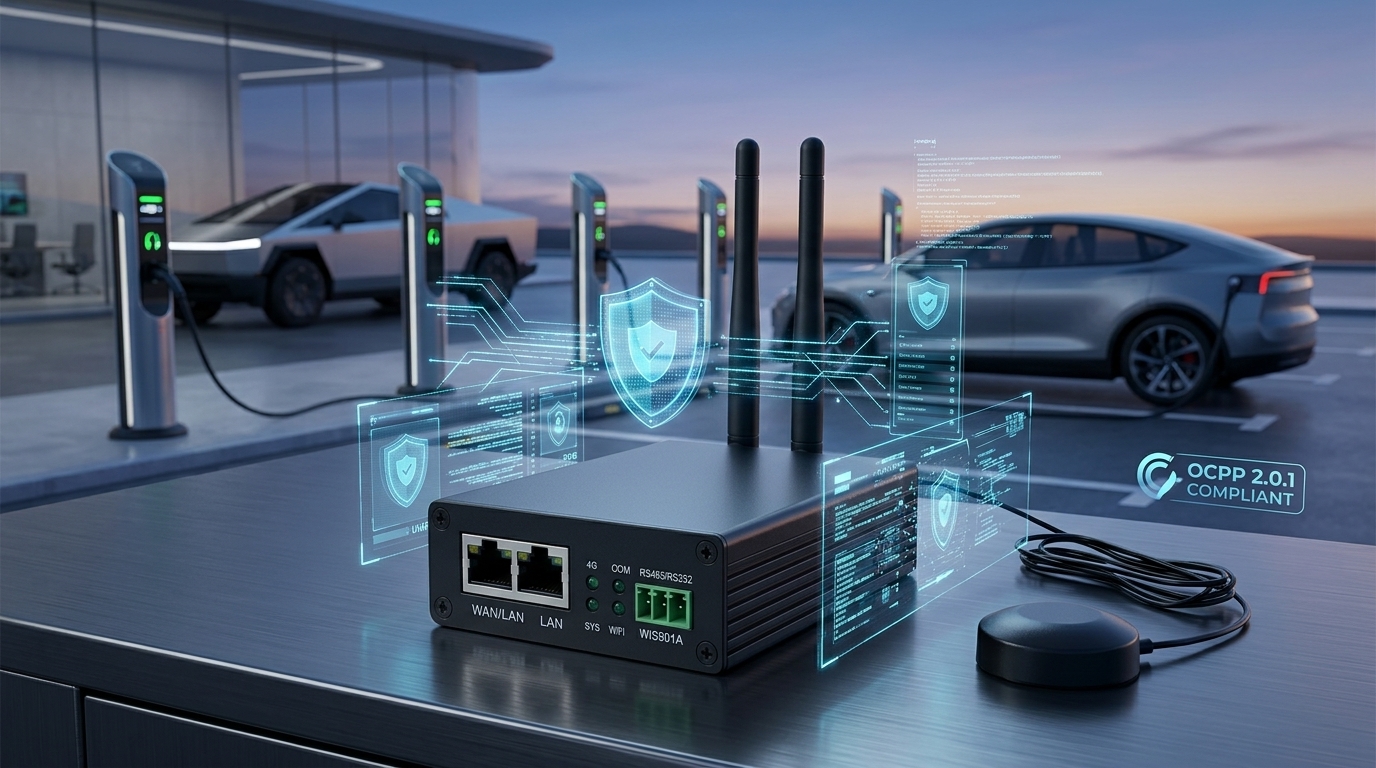
作为连接底层充电硬件与上层云端管理平台(CSMS)的枢纽,符合欧盟规范的 OCPP 2.0.1 原生网关在架构设计上实现了三重安全飞跃:
1. 原生支持双向 TLS (mTLS) 与 零信任 PKI 体系
OCPP 2.0.1 将安全强制内置于协议核心(Security Profiles 1, 2, 3):
- Security Profile 3(最高安全级别):网关强制要求客户端与服务端进行双向 TLS 认证(mTLS)。网关内部集成标准的 CSMS 证书、EVSE(充电桩)客户端证书以及 Root CA 的自动化安装、更新与撤销机制(通过
InstallCertificate/GetInstalledCertificateIds消息)。 - 零信任校验:任何未经 PKI 签名授权的设备接入请求将被网关在网络层直接拒绝,从根本上杜绝了中间人攻击(MiTM)和非法设备伪造。
2. 细粒度组件化设备模型(Device Model)与安全审计
欧盟新规强调系统安全状态的“可追溯与可审计”。OCPP 2.0.1 彻底抛弃了过去的粗放式状态上报,引入了标准的组件(Component)与变量(Variable)模型:
- 安全事件日志(Security Events Log):网关内置独立的安全监控引擎。当检测到例如 “连续密码错误”、“TLS 握手失败”、“机柜门被非法打开(Tamper Switch Triggered)” 或 “内存异常检测” 时,网关会立即通过
SecurityEventNotification格式化消息主动向云端告警。 - 防篡改审计链:关键日志具备密码学签名,确保日志在传输和存储过程中不可篡改,完全满足欧盟安全合规追溯的要求。
3. 安全固件更新(Secure Firmware Update)
固件升级是硬件设备最容易被植入后门的环节。OCPP 2.0.1 网关强化了升级流程:
- 所有下发的固件包必须包含数字签名(如 RSA/ECDSA)。
- 网关在接收到固件后,必须在隔离的暂存区通过公钥验证其完整性与合法性,验证通过后方可触发刷新。即便网络中途中断,网关的 Fail-safe(安全失效)机制也能确保设备不会“变砖”。
三、 拥抱 ISO 15118:为即插即充(Plug & Charge)与 V2G 提供安全基石
在欧盟大力推广 Plug & Charge(即插即充) 的趋势下,安全诉求不仅存在于“桩-云”之间,更延伸到了“车-桩”之间。
ISO 15118 标准规定了车辆与充电桩之间的加密通信与自动结算,而这背后依赖于极度复杂的证书链验证。OCPP 2.0.1 网关原生支持 ISO 15118 的消息路由与证书管理(如 V2G Certificate Installation):
- 网关能够高效处理来自 ISO 15118-2/20 的合同证书(Contract Certificate)校验请求;
- 代理硬件快速完成与后台 PKI 体系的对接,将复杂的加密运算在网关层完成硬件加速,使车主能够体验到“秒级响应、无感支付”的极致体验,同时确保每一笔交易符合欧盟 GDPR 与金融级安全标准。
四、 极简集成与降本增效:为什么选择成熟的OCPP协议网关?
自行从零开发一套完整符合 OCPP 2.0.1 及欧盟安全规范的协议栈,通常需要经历:
- 6-12 个月 的核心协议栈与 PKI 状态机研发;
- 处理 100+ 种复杂消息交互 与极端异常分支;
- 应对庞大的测试用例,承担繁重的自我测试与多厂商兼容性测试成本。
我们的 OCPP 2.0.1 协议网关 严格按照 Open Charge Alliance(OCA)标准规范研发,并在内部全面覆盖和模拟了 OCTT(OCA 合规测试工具) 的核心测试集与逻辑路径。选择该网关可为企业带来以下核心价值:
- 开箱即用的安全能力:屏蔽底层繁琐的安全证书轮换与加密细节,帮助产品无缝满足欧盟 CRA/NIS 2 标准的安全设计要求。
- 极致的开发效率:向上(云端)提供标准化、高并发的 RESTful / gRPC / MQTT 接口,让软件团队专注于业务逻辑开发,将出海产品上市周期(Time-to-Market)缩短 70% 以上。
- 平滑升级与降本:让现有老旧硬件或既有平台能够平滑接入 OCPP 2.0.1 能力,无需大规模重构底层硬件主板,极大地保护了既有资产,同时也为未来申请官方 OCA 认证打下了极其坚实的技术基础。
结语:安全不是成本,而是核心竞争力
在新能源出海与规范化运营的下半场,网络安全不再是一个“锦上添花”的技术参数,而是关乎产品能否合规上市、企业能否免于巨额罚款的生存底线。
选择符合欧盟最新网络安全规范的 OCPP 2.0.1 原生网关,不仅是为充电网络搭建了一座不可摧毁的安全堡垒,更是抢占全球高端充电市场、构建长期商业信任的技术基石。