工业数据的“钢铁盾牌”: IIoT 安全运维网关的“保镖”角色
在工业 4.0 的互联浪潮中,传统的工业自动化系统正从封闭的物理孤岛走向全面开放的互联网环境。然而,这种开放带来了严峻的安全挑战:许多运行中的工业设备仍在使用如 Modbus 等缺乏加密和认证机制的陈旧协议,使其通讯过程极易遭受数据篡改、重放攻击和黑客入侵。IIoT 安全运维网关在此背景下,化身为一名严谨、专业的“贴身保镖”,通过多层防御机制守护着工厂的核心数据资产。
1. 身份鉴别:构建“一机一证”的门禁系统
一名合格的保镖首先要确保只有获得授权的人员才能接近受保护对象。安全运维网关通过基于 X.509 标准的数字证书认证体系,为工业网络建立了严格的“入场查验”机制。
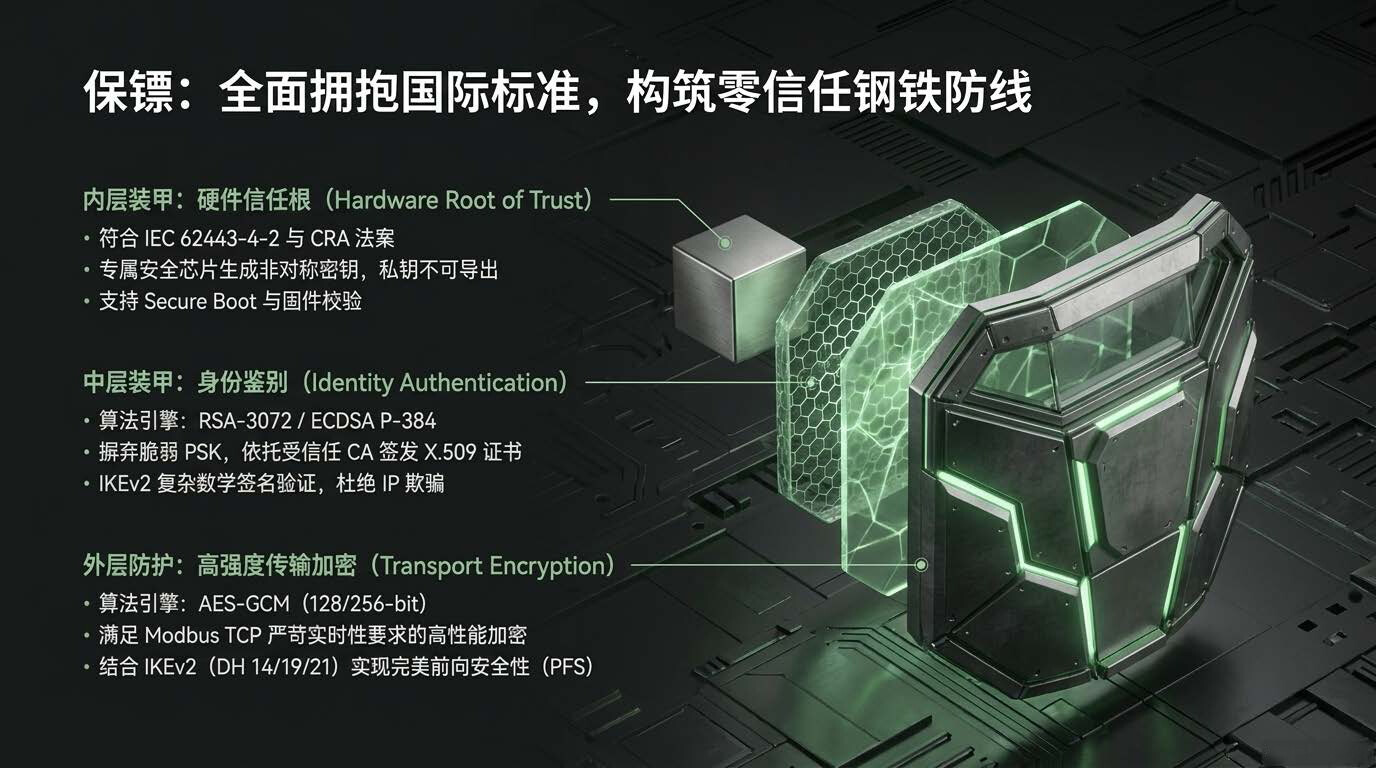
- 硬件级信任根:每个网关在出厂阶段都会通过内置的**安全元件(Secure Element)**生成唯一的非对称密钥对,并获得受信任机构签发的“数字身份证”。
- 拒绝身份伪造:在设备尝试接入网络时,系统通过复杂的数学签名验证来确认对方的合法性。这种方式彻底杜绝了恶意设备通过 IP 欺骗等手段潜入工业骨干网络的可能性。
2. 加密传输:为数据流转打造“保险箱”
在数据离开工厂、进入公网传输的过程中,“保镖”网关会将其放入一个极高强度的“保险箱”内,确保信息即便被截获也无法被读取或篡改。
- 国际标准算法:网关采用了 NIST 推荐的 AES-GCM (128/256-bit) 高性能加密算法。这种算法在提供强大保护的同时,还能满足 Modbus TCP 协议对数据传输实时性的苛刻要求。
- 完美前向安全性:利用 IKEv2 协议动态建立加密隧道,确保了每一次通讯的密钥都是独立的,极大提升了破解难度。
3. 访问控制:精准的“白名单”过滤
除了对外防御,这位“保镖”还负责对内部操作进行精细化的安全过滤。
- 协议层审计:网关在物理接入层承担起第一道过滤职责,通过白名单机制严格限制非授权的功能码访问。例如,它能确保某个接入终端只能读取温度数据(输入寄存器),而无法发送电机启停指令(线圈控制)。
- 零信任校验:在跨地域的 Spoke-to-Spoke 通讯中,接收方网关不仅验证对方的证书,还会实时校验报文的源 IP 是否与其身份对应的虚拟 IP(VIP)相匹配,确保了零信任环境下的访问控制。
4. 系统加固:从底层构建的“防弹衣”
为了防止保镖自身被“攻破”,安全运维网关在软硬件层面实施了全方位的加固措施。
- 硬件安全链:网关架构严格遵循 IEC 62443-4-2 工业组件安全标准,私钥存储在专用安全芯片中,物理上不可导出。
- 安全生命周期:通过支持**安全启动(Secure Boot)**和固件签名校验,网关能有效防止恶意软件在系统底层植入,确保从开机的那一刻起就是安全可信的。
总结
作为“保镖”,IIoT 安全运维网关的核心使命是解决工业设备“不敢连、不安全”**的痛点。它通过身份驱动的信任体系、高强度的加密算法以及严格的合规性加固,将原本脆弱的工业现场重构为坚不可摧的安全底座,为企业实现智能化转型提供了最坚实的保障。